
Mise à jour 2 nov. 2026
Bientôt, votre mot de passe ne suffira plus pour vous connecter au PIA : un code temporaire, affiché sur votre téléphone, viendra le compléter. Cet article vous donne les dates qui vous concernent, la marche à suivre en quelques minutes et les réponses aux questions les plus fréquentes. Et il explique pourquoi la sécurité de tous commence par le geste de chacun.
Mettre en place la double authentification, pas à pas
Comptez une dizaine de minutes, à faire avant votre date d'enrôlement obligatoire, à un moment où vous n'avez pas besoin de vous connecter en urgence. Les tutoriels du ministère détaillent chaque écran ; voici le chemin et les liens.
- Installer l'application sur votre téléphone. Le ministère recommande 2FAS Auth, libre et gratuite. Si vous utilisez déjà une application d'authentification (Google Authenticator, Microsoft Authenticator…), elle convient aussi : toutes reposent sur le même standard.
- Activer la double authentification. Depuis le PIA (portail intranet académique), qui donne notamment accès à ARENA, ouvrez l'application « Mon authentification renforcée », puis scannez le QR code avec l'application et saisissez le code affiché : guide de prise en main rapide.
- Déclarer un second appareil de confiance. Dans « Mon authentification renforcée », bouton « Ajouter un appareil de confiance » en bas de page : tutoriel. Par exemple téléphone personnel et téléphone professionnel, ou téléphone et tablette personnelle.
- Garder un double en lieu sûr, en exportant vos clés depuis l'application (voir plus bas).
Pour vous connecter ensuite, il suffit de saisir le code affiché dans l'application : mode d'emploi.
Calendrier
La double authentification se déploie en deux temps dans le premier degré : les directrices et directeurs d'école d'abord, les enseignants ensuite.
| Vous êtes | Mail d'information | Enrôlement possible | Enrôlement obligatoire |
|---|---|---|---|
| Directrice ou directeur d'école | 6 novembre 2026 | dès le 9 novembre 2026 | 16 novembre 2026 |
| Enseignante ou enseignant | 14 décembre 2026 | dès le 15 décembre 2026 | janvier 2027 |
Enseignants : rien ne presse pour l'activation, mais vous pouvez dès maintenant installer l'application (étape 1) et lire la suite pour vous y préparer.
Directrices et directeurs : vous devez passer à la double authentification comme tous les agents. Si vous vous connectez habituellement avec votre clé OTP physique, vous ne serez pas bloqué le 16 novembre, car cet accès reste possible. Mais cette solution de repli ne vous dispense pas de vous enrôler.
Pourquoi ce changement, et pourquoi maintenant
D'ici janvier 2027, un mot de passe ne suffira plus pour accéder à vos applications professionnelles. Il faudra y ajouter un code temporaire à 6 chiffres, généré par une application installée sur un appareil qui vous appartient. La DRASI Auvergne-Rhône-Alpes déploie le dispositif par groupes de personnels : les directrices et directeurs d'école sont concernés dès novembre, les enseignants à partir de décembre (voir le calendrier en tête d'article).
Cette mesure intervient après de nombreuses attaques et perturbations numériques depuis la rentrée. Elle n'est pas propre à notre académie. Le ministère de l'Éducation nationale généralise la double authentification à tous ses personnels qui se connectent avec un mot de passe. La raison est simple : chaque compte individuel est une porte d'entrée potentielle vers les systèmes d'information, et les attaquants cherchent avant tout à usurper l'identité des agents.
Ce qui est en jeu, pour une école, est très concret :
- la messagerie académique, qui permet de se faire passer pour vous auprès des familles, des collègues ou de la circonscription ;
- les applications métier accessibles par le PIA, en particulier ARENA, qui contiennent des données personnelles d'élèves et de familles ;
- la continuité du service : une attaque réussie sur un compte peut entraîner le blocage d'outils pour toute une équipe, voire au-delà.
La double authentification ne rend pas les comptes inviolables. Mais un mot de passe volé, deviné ou récupéré par hameçonnage devient à lui seul inutilisable : c'est ce qui fait d'elle l'une des protections les plus efficaces aujourd'hui.
La sécurité d'une organisation, c'est l'affaire de chacun
Une organisation n'est jamais plus solide que son compte le moins protégé. Pensez à un immeuble équipé d'un digicode : il suffit qu'un seul résident laisse la porte d'entrée ouverte pour que tous les appartements soient accessibles. Les pare-feu, antivirus et serveurs sécurisés de l'académie ne servent à rien si quelqu'un entre avec une vraie clé : votre identifiant et votre mot de passe.
Les attaquants ne visent pas « les informaticiens », ils visent tout le monde
La plupart des intrusions ne passent pas par une prouesse technique, mais par un faux message : un courriel imitant une alerte de messagerie pleine, un faux lien de connexion au PIA, un prétendu document partagé par un collègue. Il suffit d'un clic et d'un mot de passe saisi au mauvais endroit. Personne n'est à l'abri, et ce n'est pas une question de compétence : c'est une question de vigilance et de protection.
Un compte enseignant compromis n'est pas un problème isolé. Depuis une adresse académique légitime, l'attaquant peut envoyer de nouveaux messages piégés à toute la liste de diffusion de la circonscription. Ces messages paraissent fiables puisqu'ils viennent d'un collègue : c'est ainsi qu'un seul compte ouvre la porte à des dizaines d'autres.
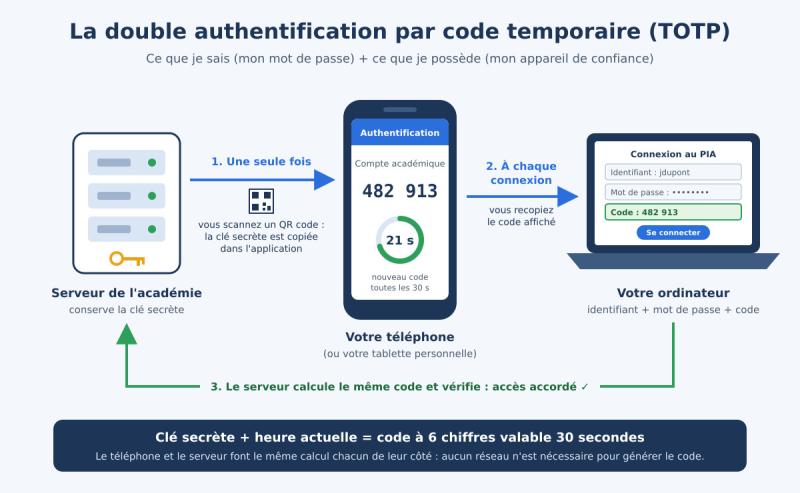
Deux facteurs : ce que je sais, et ce que je possède
La double authentification repose sur un principe que vous connaissez déjà :
- ce que je sais : mon mot de passe, qui peut être volé à distance ;
- ce que je possède : un appareil qui génère un code valable 30 secondes, que l'attaquant n'a pas entre les mains.
C'est le fonctionnement de votre carte bancaire (la carte et le code), ou de la validation d'un paiement en ligne sur votre téléphone. Un mot de passe dérobé ne suffit plus : il faudrait aussi dérober votre appareil.
Votre téléphone, un porte-clés qui accueille une clé de l'employeur
Une image aide à comprendre ce qui se passe réellement. Votre téléphone personnel est votre porte-clés. Vous y avez déjà accroché vos propres clés : celle de la maison, celle de la voiture, peut-être celle de votre banque.
Lors de l'enrôlement, l'employeur vous remet une clé supplémentaire, que vous accrochez à ce porte-clés : c'est le QR code que vous scannez avec l'application. Cette clé n'ouvre qu'une seule porte, celle de vos services professionnels.
- L'employeur ne prend pas possession du porte-clés : l'application n'accède ni à vos photos, ni à vos contacts, ni à vos messages, et ne transmet aucune donnée personnelle.
- La clé ne s'use pas : une fois accrochée, elle fonctionne hors connexion, sans forfait ni réseau.
- Vous pouvez l'accrocher à deux porte-clés (votre téléphone et une tablette, par exemple), et en garder un double en lieu sûr. C'est l'objet des étapes 3 et 4 en début d'article.
- Si vous changez de porte-clés, la clé ne suit pas toute seule : il faut la transférer avant de vous séparer de l'ancien.
Ce que chacun peut faire
- Enseignants : s'enrôler dès l'ouverture, le 15 décembre, et ne jamais communiquer un code, même à une personne qui se présente comme un service d'assistance.
- Directrices et directeurs : s'enrôler avant le 16 novembre, puis relayer l'information en conseil des maîtres avant l'arrivée du dispositif pour les enseignants et repérer les collègues en difficulté (pas de smartphone, appareil trop ancien). La documentation ministérielle vous désigne d'ailleurs comme premier interlocuteur de ces collègues : les pistes ci-dessous vous aideront à leur répondre.
Cas particuliers et compléments
Les réponses aux questions qui reviennent le plus souvent, pour aller au-delà des quatre étapes.
Les situations qui posent question
Mon téléphone est trop ancien pour 2FAS (qui demande Android 6.0 ou iOS 16.4 minimum). Essayez FreeOTP, application libre publiée par Red Hat, disponible sur Android (Google Play ou F-Droid) et sur iPhone.
Je ne veux pas utiliser mon téléphone personnel. Reprenons l'image du porte-clés : l'employeur ne vous demande pas de lui confier votre téléphone, seulement d'y accrocher une clé qui n'ouvre que ses portes. Vous le faites déjà pour votre banque ou les services publics en ligne. Trois points à connaître :
- l'application ne consomme pas de données : une connexion ponctuelle suffit pour l'installer (en Wi-Fi par exemple), puis elle fonctionne hors connexion ;
- une tablette personnelle convient aussi comme porte-clés ;
- la solution sans appareil n'est pas encore disponible. Une grille de codes pourra être demandée par un ticket d’assistance, puis récupérée en DSDEN auprès de la DSI, seule habilitée à l’attribuer dans l’immédiat. La possibilité qu’elle soit remise par un tiers de confiance, comme la directrice ou le directeur d’école, est à l’étude, sans certitude à ce jour qu’elle soit effectivement mise en œuvre.
Sans smartphone ni tablette, la FAQ ministérielle vous invite à vous adresser à votre directrice ou directeur d'école, ou à défaut à l'Assistance académique via un ticket.
Une tablette de classe ou un appareil partagé peut-il servir ? Non. Un porte-clés partagé donne vos clés à tous ceux qui y ont accès : l'appareil de confiance doit rester personnel.
J'ai perdu, cassé ou changé de téléphone. Si vous aviez un second appareil, connectez-vous avec lui et supprimez l'ancien dans « Mon authentification renforcée ». Sinon, seule l'Assistance académique via un ticket peut le dissocier de votre compte, et vous restez bloqué jusque-là : c'est tout l'intérêt des étapes 3 et 4.
Un code est refusé. Saisissez le code affiché à cet instant et validez aussitôt. Si le problème persiste, vérifiez que l'heure du téléphone est réglée en automatique.
Garder un double de vos clés
Plutôt qu'une synchronisation automatique vers un stockage en ligne privé (Google Drive, iCloud), préférez un export manuel, dont vous maîtrisez l'emplacement.
- 2FAS : Paramètres → 2FAS Backup → Exporter, option mot de passe cochée. Restauration : Importer depuis un fichier.
- FreeOTP (Android) : menu → Sauvegarde, puis Restaurer sur le nouvel appareil. Sur iPhone, déclarez plutôt un second appareil.
Ce fichier vaut autant que votre porte-clés : protégez-le par un mot de passe solide, rangez-le sur un support que vous seul maîtrisez, ne l'envoyez jamais par courriel et ne le laissez pas sur un poste de l'école. Testez une fois la restauration, et refaites l'export si vous ajoutez des comptes.
Rester vigilant
Aucun service ne vous demandera jamais votre code ou une capture de l'application. Un message qui vous presse de « valider votre double authentification » via un lien inconnu est une tentative d'hameçonnage : passez toujours par le PIA.
Ressources et contacts
| Ressource | Pour quoi faire |
|---|---|
| Mon authentification renforcée – présentation | Point d'entrée ministériel : tutoriels, modes d'emploi express, flyer |
| FAQ ministérielle | Perte, vol, changement de téléphone, code refusé |
| Tutoriels | Chaque étape en détail, avec versions PDF |
| Modes d'emploi express | Fiches courtes à imprimer ou afficher en salle des maîtres |
| Tutoriel vidéo de la région académique | La procédure en vidéo |
| FreeOTP | Alternative à 2FAS pour les appareils plus anciens |